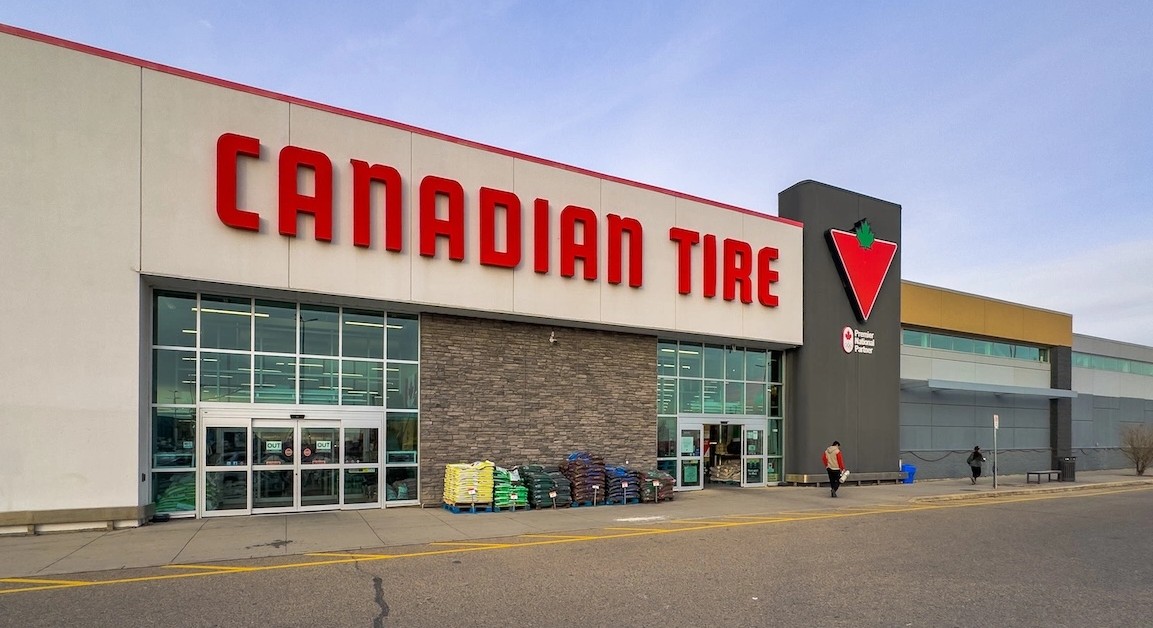
काठमाण्डौं — क्यानाडाको चर्चित रिटेल कम्पनी ‘क्यानेडियन टायर’ (Canadian Tire) माथि भीषण साइबर हमला भएको छ। सन् २०२५ को अक्टोबरमा भएको उक्त डेटा ब्रिच (Data Breach) का कारण ३ करोड ८० लाखभन्दा बढी प्रयोगकर्ताको इमेल ठेगाना र अन्य व्यक्तिगत विवरण सार्वजनिक भएको खुलासा भएको हो।
कम्पनीका अनुसार अक्टोबर २ मा ई-कमर्स डेटाबेसमा अनधिकृत पहुँच पुगेको पत्ता लागेको थियो। यो हमलाबाट क्यानेडियन टायरका साथै स्पोर्टचेक (SportChek), मार्क्स (Mark’s/L’Équipeur) र पार्टी सिटी (Party City) जस्ता भगिनी संस्थाहरूका ग्राहकहरू समेत प्रभावित भएका छन्।
के-के विवरण भए चोरी?
हालै साइबर सुरक्षासम्बन्धी सूचना दिने चर्चित वेबसाइट ‘ह्याभ आई बिन पोन्ड’ (Have I Been Pwned) ले यो डेटा सेटलाई आफ्नो प्रणालीमा समावेश गरेपछि चोरी भएका विवरणहरूको भयावह चित्र बाहिर आएको छ।
चोरी भएका मुख्य विवरणहरू:
- व्यक्तिगत जानकारी: ग्राहकको नाम, इमेल ठेगाना, जन्म मिति, लिङ्ग र फोन नम्बर।
- वित्तीय विवरण: केही प्रयोगकर्ताको क्रेडिट कार्डको आंशिक नम्बर र म्याद सकिने मिति (Expiry Date) समेत लिक भएको छ।
- पासवर्ड: इन्क्रिप्टेड (PBKDF2 hashes) अवस्थामा रहेका पासवर्डहरू पनि चोरी भएका छन्।
कम्पनीको दाबी: ‘पैसा र रिवार्ड सुरक्षित छ’
क्यानेडियन टायरले आफ्ना ग्राहकहरूलाई इमेल पठाउँदै सचेत गराएको छ। यद्यपि कम्पनीले यो चोरीबाट आर्थिक ठगीको जोखिम नरहेको दाबी गरेको छ।
कम्पनीका अनुसार चोरी भएका पासवर्ड र क्रेडिट कार्डका आंशिक नम्बरहरूबाट कसैको अकाउन्ट खोल्न वा अनधिकृत खरिद गर्न सम्भव छैन। साथै ‘क्यानेडियन टायर बैंक’ को जानकारी र ‘ट्रायंगल रिवार्ड्स’ (Triangle Rewards) सम्बन्धी लोयल्टी डेटा भने पूर्ण रूपमा सुरक्षित रहेको कम्पनीले स्पष्ट पारेको छ।
४ करोडभन्दा बढी रेकर्ड सार्वजनिक
सुरुमा कम्पनीले प्रभावितको संख्या सार्वजनिक नगरे पनि ‘ह्याभ आई बिन पोन्ड’ का अनुसार झन्डै ४ करोड २० लाख रेकर्डहरू सार्वजनिक भएका छन्। जसमा ३ करोड ८३ लाख युनिक इमेल ठेगानाहरू रहेका छन्।
साइबर सुरक्षा विज्ञहरूले यस्ता डेटा ब्रिचबाट बच्न प्रयोगकर्ताहरूलाई समय समयमा आफ्नो पासवर्ड परिवर्तन गर्न र ‘टु-फ्याक्टर अथेन्टिकेसन’ (2FA) प्रयोग गर्न सुझाव दिँदै आएका छन्। क्यानेडियन टायरले प्रभावित ग्राहकहरूलाई इमेलमार्फत जानकारी दिए पनि सार्वजनिक रूपमा पीडितहरूको कुल संख्या अझै आधिकारिक रूपमा पुष्टि गरिसकेको छैन।