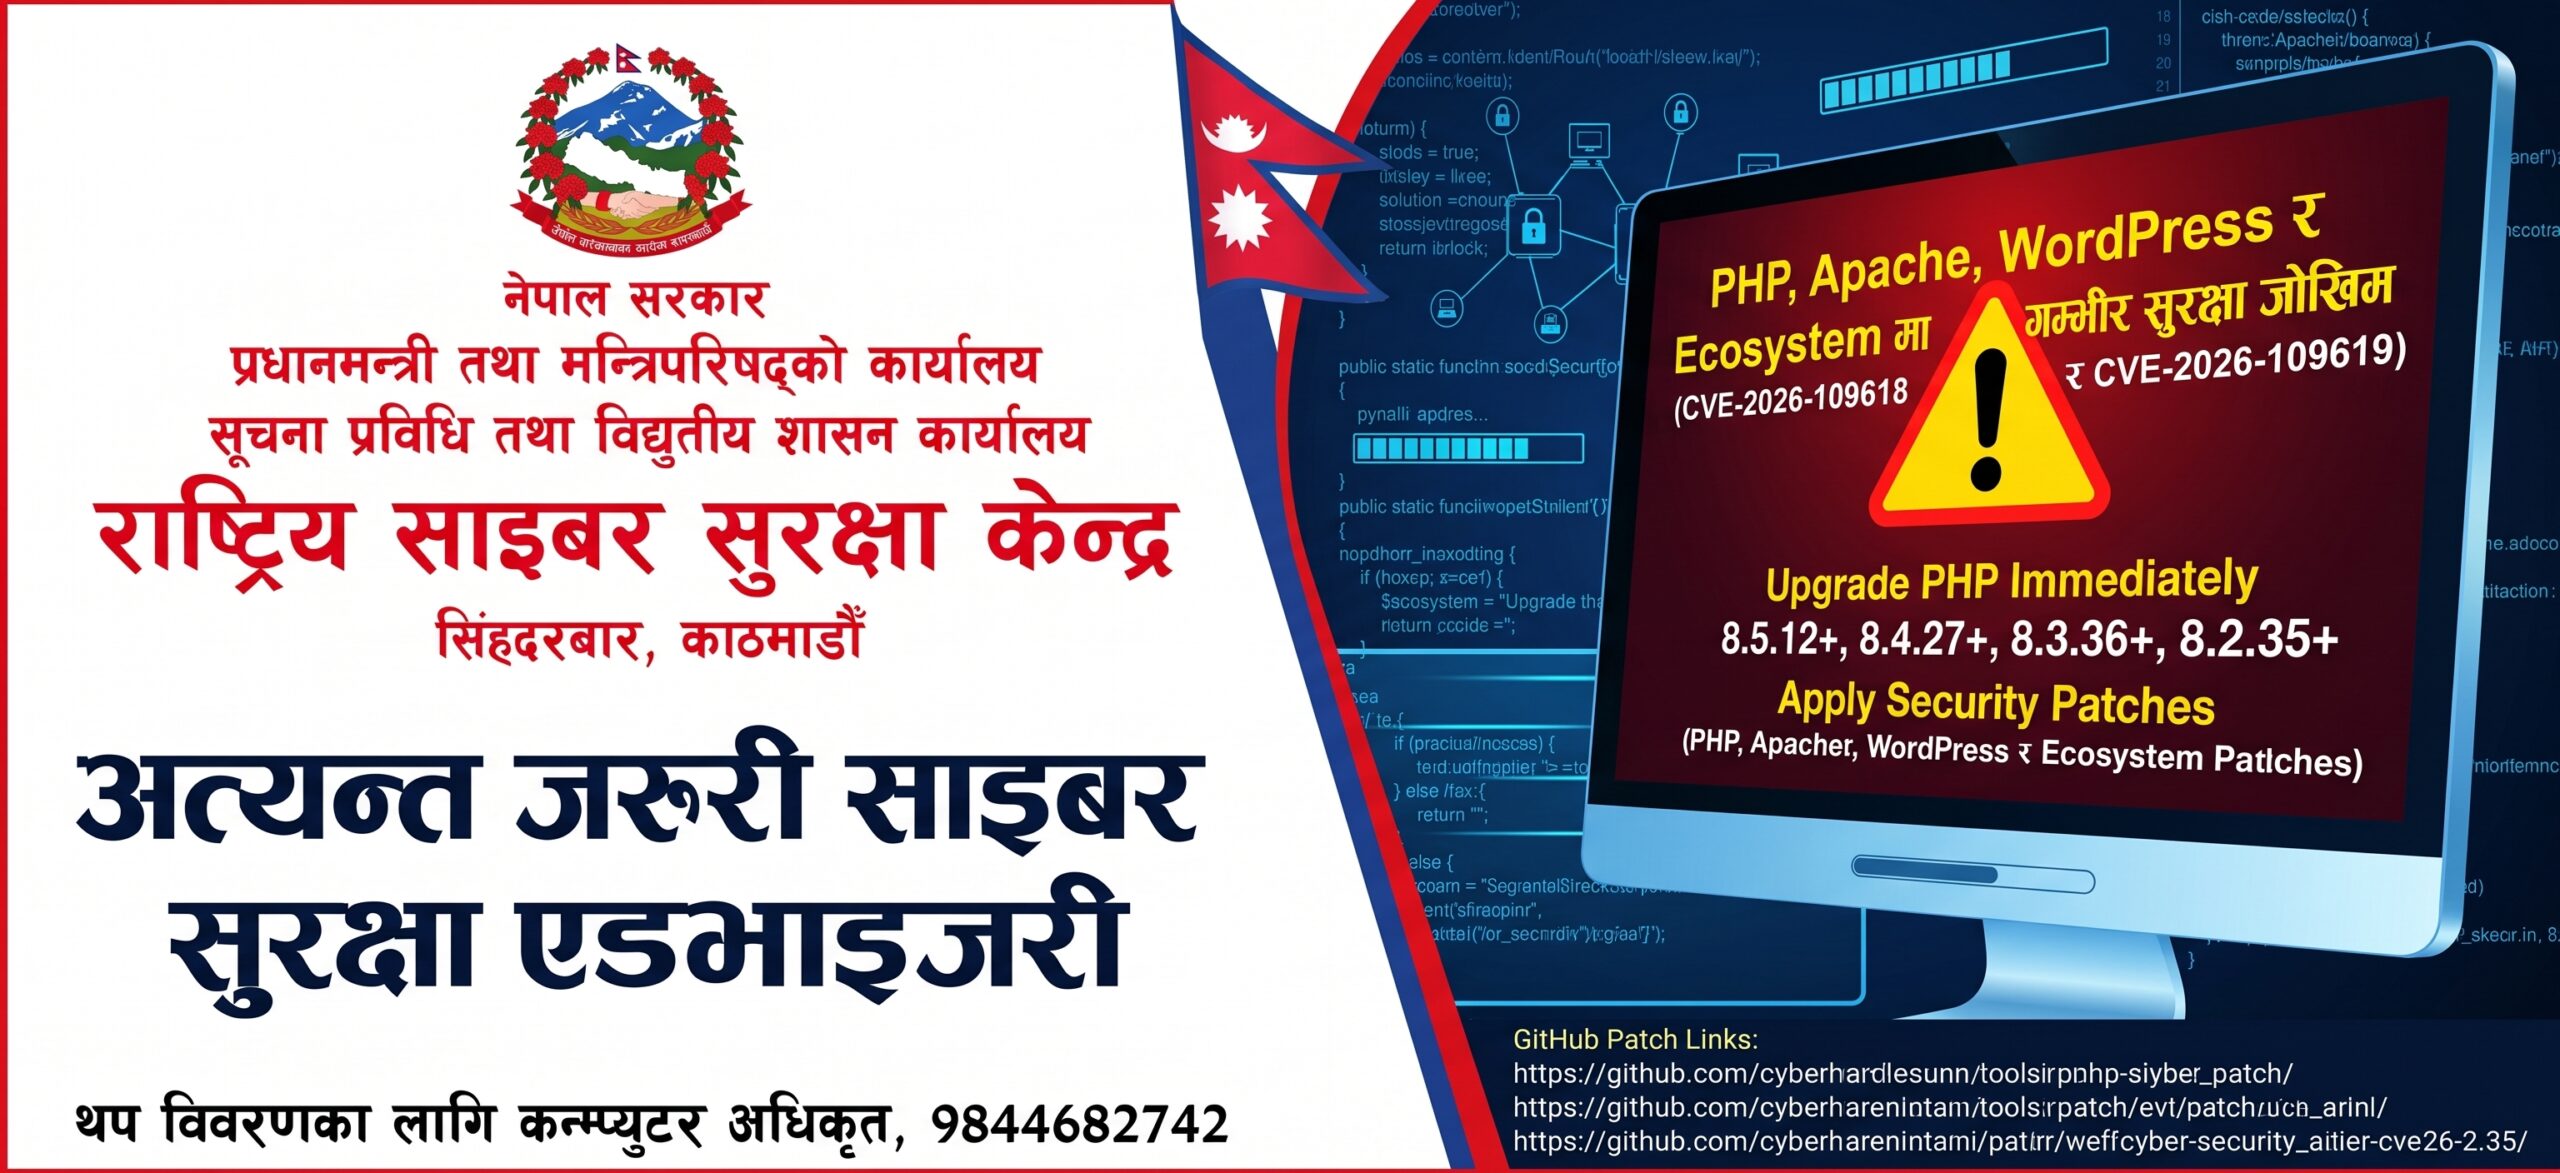
काठमाडौं — नेपाल सरकार, प्रधानमन्त्री तथा मन्त्रिपरिषद्को कार्यालय, सूचना प्रविधि तथा विद्युतीय शासन कार्यालयअन्तर्गतको राष्ट्रिय साइबर सुरक्षा केन्द्रले वेब विकासमा व्यापक प्रयोग हुने PHP र सोसँग सम्बन्धित प्रणालीहरूमा गम्भीर साइबर सुरक्षा जोखिम (भल्नरेबिलिटी) देखिएको भन्दै ‘अत्यन्त जरुरी’ सुरक्षा एडभाइजरी जारी गरेको छ।
केन्द्रले २०८३ कात्तिक ५ गते बिहीबार सार्वजनिक सूचना जारी गर्दै PHP र यसका रनटाइम (Apache mod_php, PHP-FPM, php-cgi, FrankenPHP, LiteSpeed आदि) तथा इकोसिस्टम (WordPress, Joomla, Drupal, Magento आदि) मा दुईवटा गम्भीर सुरक्षा कमजोरी (CVE-2026-109618 र CVE-2026-109619) फेला परेको पुष्टि गरेको छ।
यस किसिमको प्राविधिक जोखिमले गर्दा सरकारी तथा निजी क्षेत्रका धेरैजसो वेबसाइट र डिजिटल प्रणालीहरू साइबर आक्रमणको उच्च जोखिममा पर्न सक्ने भन्दै केन्द्रले सबै सम्बन्धित निकाय, सरकारी कार्यालय, प्राविधिक टोली तथा वेबसाइट सञ्चालकहरूलाई तत्काल सतर्कता अपनाउन र सुरक्षा उपाय लागू गर्न आग्रह गरेको छ।
तुरुन्तै अपग्रेड र प्याच गर्न निर्देशन
राष्ट्रिय साइबर सुरक्षा केन्द्रले प्रणालीमा प्रयोग भइरहेको PHP को संस्करणलाई यथाशीघ्र अपग्रेड गरी सुरक्षित संस्करणमा लैजान निर्देशन दिएको छ।
केन्द्रका अनुसार systems लाई निम्नलिखित संस्करणहरूमा तत्काल अपग्रेड गर्नुपर्नेछ:
- PHP 8.5: संस्करण ८.५.१२ वा सोभन्दा माथि
- PHP 8.4: संस्करण ८.४.२७ वा सोभन्दा माथि
- PHP 8.3: संस्करण ८.३.३६ वा सोभन्दा माथि
- PHP 8.2: संस्करण ८.२.३५ वा सोभन्दा माथि
विशेष गरी PHP ८.१ वा सोभन्दा पुराना संस्करण (EOL Versions) प्रयोग गरिरहेका प्रणालीहरूका लागि आधिकारिक सुरक्षा प्याच (Fix/Patch) नआएकाले यस्ता पुराना संस्करणका वेबसाइटहरूलाई अनिवार्य रूपमा नयाँ सुरक्षित संस्करणमा माइग्रेट गर्न चेतावनी दिइएको छ।
सर्भर र प्रणाली रिस्टार्ट गर्नुपर्ने
केवल फाइल वा सफ्टवेयर प्याच गरेर मात्र सुरक्षा जोखिम अन्त्य नहुने भन्दै केन्द्रले सर्भरमा चलिरहेका प्रक्रियाहरू (Active Processes) लाई समेत ध्यान दिन भनेको छ। अपग्रेडपश्चात् PHP-FPM, Apache लगायतका ब्याकग्राउन्ड सर्भिसहरू अनिवार्य रूपमा रिस्टार्ट गर्नुपर्नेछ, जसले गर्दा नयाँ र सुरक्षित कोड कार्यान्वयनमा आउन सकोस्।
यदि तत्काल प्याच वा अपग्रेड गर्न सम्भव नभएका उच्च जोखिमयुक्त प्रणालीहरू छन् भने, तिनलाई इन्टरनेटको पहुँचबाट अलग राख्न (VPN वा IP Allowlist मार्फत मात्र पहुँच दिने) वा केही समयका लागि सेवा बन्द (Stop) गर्न समेत सिफारिस गरिएको छ।
प्राविधिक सहजीकरणका लागि सम्पर्क
सुरक्षा प्याच राख्ने (Patch Deployment) क्रममा प्राविधिक जटिलता वा द्विविधा भएमा सहयोगका लागि केन्द्रका कम्प्युटर अधिकृत श्री आशिष भट्ट (सम्पर्क: ९८४४६८२७४२) लाई सम्पर्क गर्न सकिनेछ। साथै, प्रणाली पहुँच तथा एकीकृत डाटा व्यवस्थापन केन्द्र (IDMC) सम्बन्धी सहजीकरणका लागि पनि सम्बन्धित निकायमा समन्वय गर्न राष्ट्रिय साइबर सुरक्षा केन्द्रले अनुरोध गरेको छ।