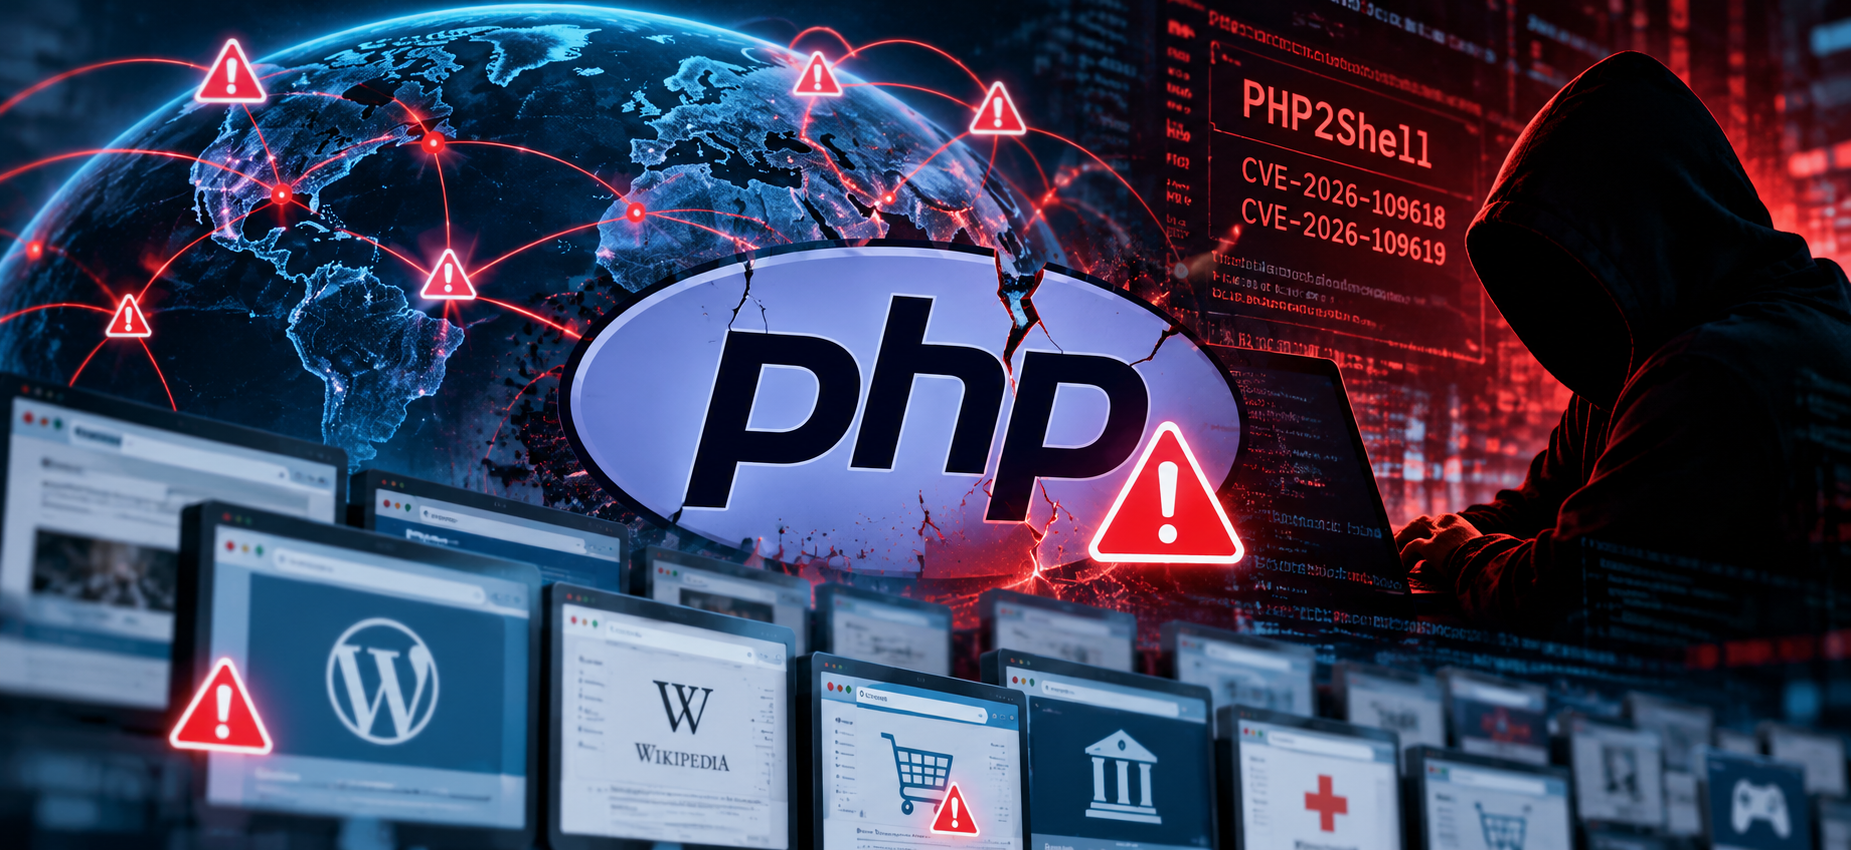
काठमाडौं — इन्टरनेटमा व्यापक रूपमा प्रयोग हुँदै आएको प्रोग्रामिङ प्रविधि PHP मा भेटिएका दुई गम्भीर सुरक्षा कमजोरीले विश्वभरका वेबसाइट, सर्भर र अनलाइन सेवामाथि ठूलो जोखिम सिर्जना गरेका छन्। वर्षौंदेखि पहिचान भए पनि दुरुपयोग गर्न नसकिएको अवस्थामा रहेका यी कमजोरीको दुरुपयोग गर्ने तरिका पत्ता लागेपछि विश्वभरका प्रविधि कम्पनी र संस्थाहरू आफ्ना प्रणाली सुरक्षित बनाउन सक्रिय भएका छन्।
‘PHP2Shell’ नाम दिइएका यी सुरक्षा कमजोरीलाई CVE-2026-109618 र CVE-2026-109619 का रूपमा पहिचान गरिएको स्रोतहरुमा उल्लेख छ। आक्रमणकारीले पासवर्ड वा अन्य प्रमाणीकरण विवरणबिनै इन्टरनेटमा जोडिएका असुरक्षित प्रणालीमा प्रवेश गरी त्यसको नियन्त्रण लिन सक्ने जोखिम यसमा छ। उपलब्ध विवरणअनुसार इन्टरनेटमा रहेका करिब ७० प्रतिशत प्रणाली PHP मा निर्भर रहेकाले यसको सम्भावित प्रभाव व्यापक हुन सक्छ।
के हो PHP2Shell र किन खतरनाक छ?
PHP वेबसाइट तथा वेब एप्लिकेसन निर्माणमा प्रयोग हुने लोकप्रिय प्रोग्रामिङ भाषा हो। खुला स्रोतमा आधारित भएकाले यसको प्रयोग निःशुल्क गर्न सकिन्छ। लामो समयदेखि प्रयोगमा रहेको PHP विभिन्न वेबसाइट, अनलाइन सेवा र संस्थाका आन्तरिक प्रणालीमा समेत स्थापित छ।
क्यालिफ नामक सुरक्षा अनुसन्धान समूहका अनुसन्धानकर्ताले PHP को सुरक्षा परीक्षणका क्रममा यी कमजोरी पत्ता लगाएका थिए। स्रोतहरु अनुसार, सन् २०२४ मै ती कमजोरी पहिचान भएका थिए। तर त्यतिबेला तिनलाई व्यावहारिक रूपमा दुरुपयोग गर्न सकिने अवस्था प्रमाणित नभएकाले सुरक्षा प्याच जारी गरिएको थिएन।
पछि अनुसन्धानकर्ताहरूले ती कमजोरीको प्रयोग गरेर प्रणालीमा प्रवेश गर्न सकिने तरिका पत्ता लगाएपछि PHP को व्यवस्थापन गर्ने PHP Foundation लाई जानकारी गराइएको थियो। त्यसपछि कमजोरी सच्याउने र सम्बन्धित प्रविधि कम्पनीलाई पूर्वसूचना दिने प्रक्रिया अघि बढाइएको थियो।
यी कमजोरीको मुख्य जोखिम भनेको आक्रमणकारीले प्रयोगकर्तालाई कुनै शंकास्पद लिंक खोल्न वा फाइल डाउनलोड गर्न बाध्य नपारी टाढैबाट प्रणालीमा आक्रमण गर्न सक्नु हो। साइबर सुरक्षाको भाषामा यसलाई ‘रिमोट कोड एक्जिक्युसन’ भनिन्छ। यस्तो पहुँच प्राप्त गरेपछि आक्रमणकारीले प्रणालीमा हानिकारक सफ्टवेयर राख्न, गोप्य विवरण चोरी गर्न वा भविष्यमा पुनः प्रवेश गर्न सक्ने पहुँच कायम राख्न सक्छ।
वेबसाइट बन्द गरेर सुरक्षा अपडेट गर्नुपर्ने अवस्था
PHP Foundation ले कमजोरी सच्याउने सुरक्षा प्याच सार्वजनिक गरेपछि प्रभावित प्रणाली अद्यावधिक गर्न विभिन्न कम्पनी र संस्थालाई आग्रह गरिएको स्रोतहरुमा उल्लेख छ। ठूला प्रविधि कम्पनी तथा वेब होस्टिङ प्रदायकलाई भने सार्वजनिक घोषणा हुनुअघि नै सुरक्षा सुधारका लागि तयारी गर्ने अवसर दिइएको थियो।
जोखिम न्यूनीकरण गर्न केही बैंक, खुद्रा व्यापार कम्पनी, अनलाइन स्टोर, गेमिङ साइट, अस्पताल र सरकारी निकायसमेतले आफ्ना केही सर्भर वा अनलाइन सेवा अस्थायी रूपमा बन्द गरेर सुरक्षा अपडेट गर्ने कदम चालेका थिए।
समयमै समन्वय र सुरक्षा सुधारका प्रयास भएकाले हालसम्म इन्टरनेटभरि ठूलो स्तरमा एकैपटक आक्रमण भएको स्पष्ट संकेत नदेखिएको प्राप्त विवरणमा उल्लेख छ। तर यसको अर्थ जोखिम पूर्ण रूपमा टरेको भने होइन।
साइबर सुरक्षा अनुसन्धानकर्ताहरूले अझै धेरै प्रणालीमा सुरक्षा प्याच लागू नभएको र ती प्रणाली आक्रमणको जोखिममा रहन सक्ने चेतावनी दिएका छन्। प्याच सार्वजनिक हुनुअघि नै केही प्रणालीमा PHP2Shell को दुरुपयोग भएको हुन सक्ने संकेत पनि भेटिएको छ।
अमेजनले सार्वजनिक गरेको विवरणअनुसार सुरक्षा प्याच उपलब्ध हुनुभन्दा करिब एक साताअघि नै यस कमजोरीको दुरुपयोग गर्ने प्रयास देखिएको थियो। सुरक्षा अनुसन्धान संस्था Palo Alto Networks र Trail of Bits ले पनि यससँग सम्बन्धित प्रणालीमा अनधिकृत प्रवेश र त्यसपछिका शंकास्पद गतिविधि पुष्टि भएको उल्लेख गरेका छन्।
यद्यपि ती आक्रमण कसले गरेको थियो र कुन प्रणालीलाई लक्षित गरिएको थियो भन्ने विषयमा पूर्ण विवरण सार्वजनिक नभएको प्राप्त सामग्रीमा जनाइएको छ।
किन ७० प्रतिशत वेब जोखिममा रहेको भनिएको छ?
PHP को लोकप्रियता नै यस जोखिमको प्रभाव व्यापक हुनुको प्रमुख कारण हो। वेबसाइट निर्माणमा यसको प्रयोग लामो समयदेखि हुँदै आएको छ। WordPress, Drupal, Joomla र MediaWiki जस्ता लोकप्रिय वेब प्रविधिमा पनि PHP को महत्त्वपूर्ण भूमिका छ। Wikipedia सञ्चालनमा प्रयोग हुने MediaWiki पनि यही प्रविधिमा आधारित छ।
यसको अर्थ PHP मा आधारित सबै वेबसाइट स्वतः जोखिममा छन् भन्ने होइन। वास्तविक जोखिम सम्बन्धित प्रणालीमा कुन संस्करण प्रयोग गरिएको छ, कमजोरी रहेको भाग उपलब्ध छ वा छैन र सुरक्षा प्याच लागू गरिएको छ कि छैन भन्ने कुरामा निर्भर हुन्छ।
तर PHP प्रयोग गर्ने वेबसाइट र सर्भरको संख्या ठूलो भएकाले सुरक्षा अपडेट गर्न ढिलाइ गर्ने संस्था बढी जोखिममा पर्न सक्छन्। विशेषगरी सानो सूचना प्रविधि टोली भएका कम्पनी, व्यक्तिगत विकासकर्ता र पुराना प्रणाली प्रयोग गरिरहेका संस्थालाई सबै उपकरण समयमै अद्यावधिक गर्न कठिन हुन सक्छ।
अर्कोतर्फ, PHP वेबसाइटमा मात्र सीमित छैन। विकासकर्ताले प्रयोग गर्ने उपकरण, कमान्ड लाइन सफ्टवेयर, राउटर, डाटा भण्डारण उपकरण तथा फायरवाल र VPN जस्ता सुरक्षा प्रणालीमा पनि PHP वा यससँग सम्बन्धित सफ्टवेयरका अंश प्रयोग हुन सक्छन्। त्यसैले वेबसाइट सुरक्षित बनाउनु मात्र पर्याप्त नहुन सक्छ, यसका लागि सम्बन्धित उपकरण र अन्य सफ्टवेयर पनि जाँच गर्नुपर्ने हुन्छ।
सुरक्षा कमजोरी पत्ता लगाउन एआईको भूमिका कति?
यी कमजोरी पत्ता लगाउने अनुसन्धानमा कृत्रिम बुद्धिमत्ता (एआई) को सहयोगसमेत प्रयोग भएको थियो। क्यालिफका अनुसन्धानकर्ताहरूले PHP को कोड परीक्षण गर्ने क्रममा कमजोरीको सम्भावित दुरुपयोगबारे अध्ययन गरेका थिए। उनीहरू OpenAI र Wiz को ‘Hack the Planet’ पहलमा सहभागी थिए। त्यसपछि कमजोरीको प्रयोग देखाउने प्रारम्भिक प्रमाणको प्रमाणीकरण गरिएको प्राप्त सामग्रीमा उल्लेख छ।
तर अनुसन्धानकर्ताहरूले एआईले एक्लै सबै कमजोरी पत्ता लगाएको दाबी गरेका छैनन्। उनीहरूका अनुसार, PHP को संरचना, कोड र विगतमा भएका आक्रमणका तरिकाबारे अनुसन्धानकर्ताको ज्ञान महत्त्वपूर्ण थियो। एआईले अनुसन्धानमा सहयोग गरे पनि कमजोरी पहिचान गर्ने र त्यसलाई दुरुपयोग गर्न सकिने अवस्थासम्म पुर्याउने काममा मानवीय विशेषज्ञताको भूमिका कायम रहेको थियो।
यस घटनाले एआई साइबर सुरक्षामा अवसर र चुनौती दुवै बन्न सक्ने देखाएको छ। एआईले सुरक्षा कमजोरी छिटो पत्ता लगाउन सहयोग गर्न सक्छ। तर त्यही क्षमताको दुरुपयोग भए आक्रमणकारीले पनि पुराना सफ्टवेयरका कमजोरी पत्ता लगाउन र आक्रमणको तयारी गर्न सहज हुन सक्छ।
पुराना प्रविधि नै किन बन्दै छन् चुनौती?
इन्टरनेटको ठूलो हिस्सा दशकौँअघि विकसित भएका सफ्टवेयर र प्रविधिमा निर्भर छ। ती प्रविधि अहिले पनि काम गरिरहेका छन् र व्यापक रूपमा प्रयोग भइरहेका छन्। तर समयसँगै तिनमा रहेका कमजोरी पत्ता लाग्दा त्यसको असर एउटा वेबसाइटमा मात्र सीमित नहुन सक्छ।
खुला स्रोतका धेरै परियोजना सीमित स्रोतसाधनमा काम गर्ने विकासकर्ता तथा समुदायले सञ्चालन गर्छन्। कतिपय अवस्थामा तिनको सुरक्षा परीक्षणका लागि पर्याप्त बजेट र जनशक्ति उपलब्ध हुँदैन। तर तिनै प्रविधिमा ठूला कम्पनी र महत्त्वपूर्ण अनलाइन सेवा निर्भर हुन्छन्।
PHP2Shell घटनाले पुराना प्रविधिको सुरक्षा व्यवस्थापन र समयमै अपडेट गर्ने आवश्यकतालाई पुनः उजागर गरेको छ। सुरक्षा प्याच उपलब्ध भएपछि पनि सबै प्रणाली तत्काल अद्यावधिक नहुने भएकाले यसको प्रभाव लामो समयसम्म रहन सक्ने जोखिम छ।
यसअघि पनि इन्टरनेट तथा डिजिटल सेवामा व्यापक अवरोध सिर्जना गर्ने घटना भएका छन्। सन् २०१६ मा Dyn माथि भएको ठूलो साइबर आक्रमणले धेरै लोकप्रिय अनलाइन सेवामा अवरोध पुर्याएको थियो। सन् २०१७ मा WannaCry र्यान्समवेयर आक्रमणले बेलायतको स्वास्थ्य प्रणालीसहित विश्वका विभिन्न संस्थालाई प्रभावित बनाएको थियो। त्यस्तै, सन् २०२४ मा CrowdStrike को त्रुटिपूर्ण अपडेटका कारण विश्वभरका धेरै Windows कम्प्युटरमा समस्या आएको थियो।
PHP2Shell घटनाले तत्कालै त्यही स्तरको विश्वव्यापी अवरोध सिर्जना नगरे पनि इन्टरनेटको आधारभूत संरचनामा रहेका कमजोरीले कति व्यापक प्रभाव पार्न सक्छन् भन्ने देखाएको छ।
सुरक्षा अनुसन्धानकर्ताहरूका अनुसार, प्रभावित प्रणालीमा सुरक्षा प्याच लागू गर्ने, पुराना सफ्टवेयरको नियमित परीक्षण गर्ने र अनधिकृत गतिविधिको निगरानी बढाउने काम अब झन् महत्त्वपूर्ण हुनेछ। विशेषगरी अद्यावधिक गर्न नसकिने पुराना प्रणालीका लागि वैकल्पिक सुरक्षा उपाय अपनाउनु आवश्यक हुन सक्छ।